钓鱼邮件是加密货币用户所面临的一种高频安全威胁。据国际反钓鱼联盟发布的2025年度报告, 针对加密交易所的钓鱼邮件数量相较于上一年度增长了47%。
在相关的攻击案例中, 涉及欧易仿冒域名的攻击占比超过了30%。核心结论是, 欧易官方从未通过邮件索要过交易密码, 也从未要求提供助记词, 更没有要求向指定地址转账, 凡是涉及上述内容的邮件均为诈骗。
识别钓鱼邮件的三个核心特征
- 发件地址异常: 正规的邮件发送方所使用的域名, 被严格地限制在 或者是 这两个范围里面, 因为这是针对中国区域的规定情况。如果出现的所谓拼写版本, 比如 、 或者 这些地址的话, 那么它们全都是伪造出来的假东西。可以通过查看邮件原始头信息, 也就是那个Raw Header, 来确认真实发件服务器IP与地理位置。
- 诱导性话术是以账户已被冻结, 或者是安全审查没有通过, 又或者是强制提现的时间正在倒计这样的理由来制造一种急迫的感觉, 要求收件人立刻去点击那些嵌入在里面的链接, 或者是去下载后缀名为.exe或者.scr的附件。
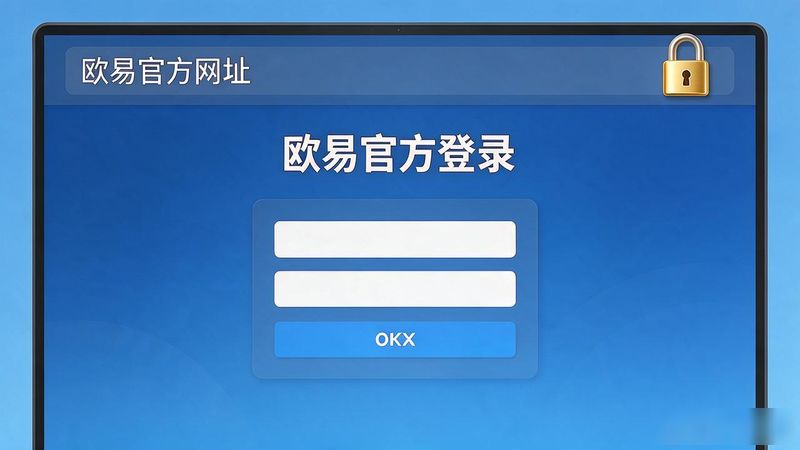
- 强标签打开,高仿用户界面页面强标签结束的意思是, 从2025年开始, 坏家伙们开始用像素级别的办法, 去模仿那个登录的网页, 如果光看界面长得像不像来判断真假, 那已经靠不住啦,非得一个汉字一个字地去核对地址栏里的网址, 是不是写的 , 而且还得确认那个小锁样的图标是完全存在的。
日常防范操作规范
- 你要在浏览器的书签位置把这个欧易的官网入口给固定住, 这样你在进行登录操作的时候, 所有动作都得是从这个书签那边直接跳转过去才行,绝对不能够去点击放在邮件里面的那些链接。
- 先把双重验证(2FA)的功能给打开, 在方法的选择上, 要去优先挑那些像 YubiKey 一样的硬件钥匙, 或者是 Google Authenticator 这种软件工具来用, 千万不要单单只靠着短信验证这一种方式去弄。
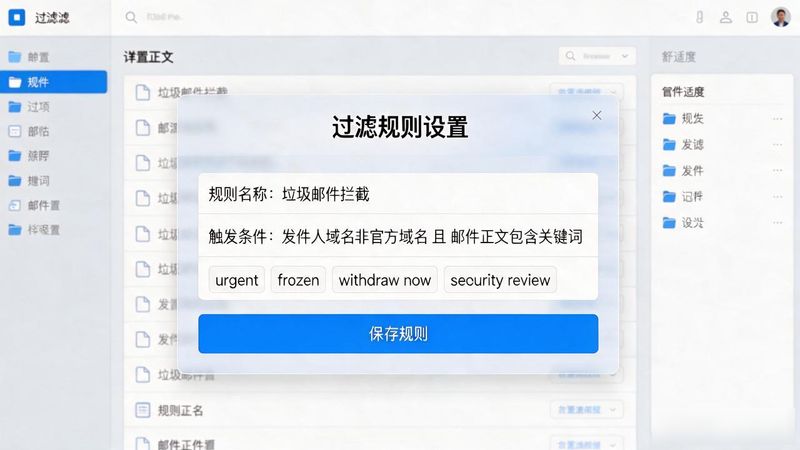
- 你需要在邮箱客户端里面把那个过滤规则给设置好, 具体就是对于那些发件人地址不属于官方域名的邮件, 如果内容里还有所谓的关键词, 比如说“urgent”, 比如说“frozen”, 再比如说“withdraw now”, 又或者是有“security review”这些字眼的话, 系统就自动把这些邮件直接移动到垃圾箱里去。
- 每个季度都要把账户的安全设置重新核对一遍, 这一点必须做到位, 不然容易出麻烦。然后, 要确认这个收款白名单有没有出现什么问题, 还有那个API密钥权限也被好好查一下, 看看它们是不是被一些不该碰的人或者是别的原因给弄改了, 总之就是要确保这两个东西都安安静静地待在原来的位置上, 没有被乱动过。
误点击后的紧急补救步骤
- 立即断开网络连接, 也就是说要关闭Wi-Fi和使用移动数据, 以此去阻止那些凭据或者是私钥相关信息继续向外泄露。
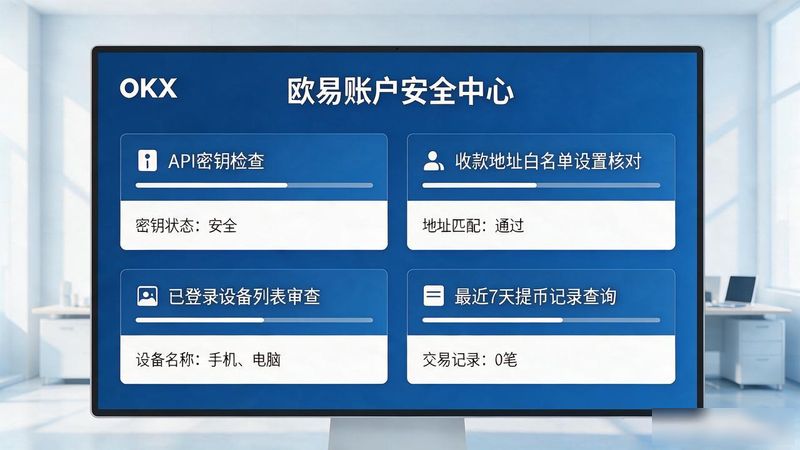
- 找一台还没有被病毒感染的设备来登录你的欧易账户, 然后一个接一个地仔细检查_API_密钥的情况, 看看收款地址的白名单设置对不对, 审查一下所有已登录设备的列表, 最后再查一查最近7天内的提币记录。
- 要通过欧易App里面的官方客服通道来提交安全申诉, 注意这里说的可不是邮件回复那个方式。需要附上可疑邮件的完整截图, 还要提供原始头信息才行。
- 你需要把那个邮箱的密码改掉, 还有所有跟这个邮箱绑着的账户的密码也都要换掉。接着要把这个新邮箱设置为安全联系的邮箱。
- 如果你发觉这个资金已经被转走了, 你就一定要马上联系欧易这个安全团队, 同时也得向当地那个反诈中心去报案, 如果是中国大陆地区的话, 可以拨打110这个号码或者登录国家反诈中心App去提交相关的线索信息。
把“不点邮件链接、不信账户冻结”这件事, 刻成肌肉记忆, 这是每一位加密资产持有者所进行的, 成本最低的安全投资。
免责声明:本文内容仅供参考与学习交流,不构成任何投资建议。数字资产市场波动剧烈,请务必提高风险防范意识,谨慎决策。