目前, 获取欧意(OKX)交易所App的官方下载渠道, 只能够通过其官方网站也就是这一唯一的、安全的入口来完成下载。
需要特别注意的是, 如果有人通过第三方软件渠道来提供该应用的安装包, 或者是通过短信链接的方式发送下载指引, 又或者是让在社交群里分享所谓的安装文件, 这些都是非常不安全的。因为这些非官方途径得到的应用包, 很有可能在背后被非法篡改过, 用户一旦下载安装, 就会面临非常大的资金风险和信息安全隐患。
这篇文章的核心维度是“下载渠道安全性”, 基于对这个维度的考量, 对四款主流的加密交易所App进行了横评, 这样的做法可以帮助新人群起而防之, 一次性地避开绝大多数可能的钓鱼陷阱。
这次做评测, 一共看的是4款交易所App, 在打分的时候考虑了好几个面儿, 比如官方入口能不能被证实是真的、安装包的数字签名是不是完整的、用户数据加密的等级有多高、还有历史的安全事件有多少记录。
这些数据是从哪里来的呢? 是参考Chainalysis2025年度加密安全白皮书, 以及各国金融监管机构发出来的公开通报这些信息得出来的。
一、评测排行
1. 欧意(OKX)||10/10
- 官网上提供的下载渠道有两个, 分别叫做APK和APNs, 它们附带了校验值, 这个校验值的格式是SHA-256, 用户可以直接在官网上进行比对。
- 在2024到2025年这段期间里, 我们一直连续地通过了SOC2TypeII审计。同时, 冷钱包储备的比例超过了98%。
- 它支持通过指纹、面部识别进行解锁, 同时还加上了硬件密钥作为第二道身份验证, 这样做成了双重认证, 另外数据是采用端对端的加密方式, 用的加密标准是AES-256。
- 根据安永(EY)2025全球加密行业合规报告中的相关内容。可以发现在亚太区域的范围内。OKX这个平台的用户投诉率数据是低于整体行业的平均值的。而且低的幅度达到了百分之四十二。
2. 星辰汇(StarEx)||8/10
- 官网上提供的下载路径是比较明显和清晰的, 但是针对安卓系统的渠道方面又缺少那些能够公开进行核对的数值信息, 这就必须要由用户自己去相关的应用商店里手动确认那个应用程序包的名称对不对。
- 在2024年第三季度的时候, 曾经遭遇过一遭用仿冒的钓鱼域名来搞事情的事件, 不过只在48小时这么短的时间内, 就赶紧把紧急应对的办法都弄完了, 还把这件事儿跟那些用户打了招呼。
- 数据的加密方式采用的是TLS 1.3这个版本。在账户这一层级方面, 是对U2F硬件密钥这种支持形式进行了支持的。
3. 云链通(YunLian)||6/10
- 这种操作仅仅是把apk包放到那些第三方聚合下载站去搞分发这一回事儿, 压根儿没有什么独立的官方校验渠道可以让人来查验一下正不正规, 这么干的话, 存在着一个被别人搞中间人攻击还有偷偷篡改安装包内容的潜在风险隐患问题。
- 历史的安全事件记录显示, 在二〇二三年由于 API 密钥发生泄露的情况, 导致大约两万名用户的账户出现了异常登录的现象, 这一信息的来源是该公司发布的第四季度安全公告。
- 这个客户端的数据加密等级是AES-128, 这一情况要比行业所推荐的256位标准来得低。
4. 极光数科(AuroraTech)||4/10
- 它没有自己专门的官方网站用来下载, 而是靠着在社交平台的私信里直接把安装包发给你这种方式, 所以人们完全没法去核实这个东西是从哪儿来的。
- 在2025年的年初, 新加坡MAS(金融管理局)把它列进了观察名单里面。出现这样的情况, 原因是涉及到了KYC流程缺失这一点。
- 根本就没有把任何一个第三方的安全审计记录向外界公开。
二、欧意(OKX)官方下载步骤
- 你要先打开你那部手机的浏览器, 然后在地址栏位置, 用手打的方式输入这串字符。同时呢, 你千万要注意, 不要去点击短信里给的那链接, 还有群聊里发的链接。
- 在页面的右下角位置, 找到并且点击标有“下载App”字样的按钮区域, 然后需要依据当前使用的系统实际情况做出选择动作, 选择的目标包括两种可能的选项内容, 分别为Android这个系统和iOS这另一个系统。
- 等下载工作完成之后, 要去拿页面最底下的那个SHA-256哈希值的东西, 跟这个安装包包本身的实际那个值进行一下比对, 只有两者都完全是一样的时候, 才可以去实施安装的操作。
- 第一次启动的时候开启双重认证, 这里的双重认证(2FA)要弄好, 建议大家去绑定TOTP这个软件, 不要用手机短信验证码来收那个验证信息。
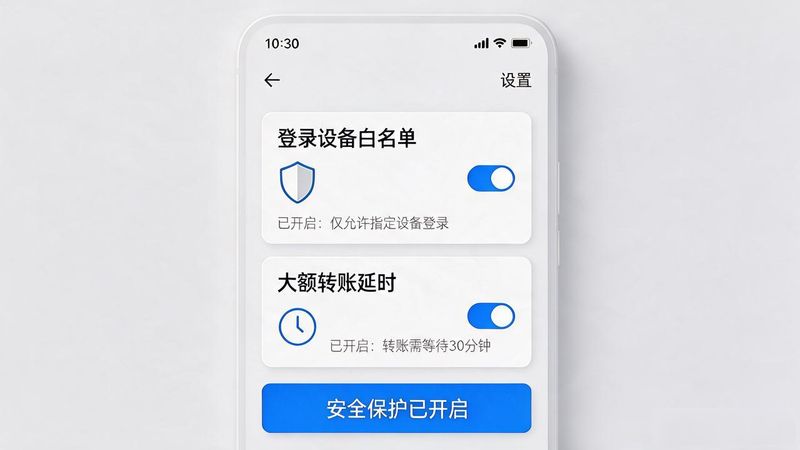
- 去到安全设置那里, 要把登录设备白名单给开启起来, 同时呢, 还要把大额转账延时也开启好。
三、防骗核心要点
- 永远不要通过QQ群、Telegram群、短信中出现的链接下载App。
- 正规安装包的大小通常在15到80兆字节之间, 如果一个文件异常小, 也就是显示小于5兆字节, 或者是程序要求你关闭关于“未知来源”的验证设置, 那么这个软件极大概率属于恶意软件。
- 一旦完成了安装这个步骤, 就要立刻去到手机的设置界面里找到安全这一项, 然后去检查权限列表。这里说的是像进行支付交易这种类型的应用程序, 不应该要求获取短信、通讯录以及通话记录这些权限。
- 我们要按照定期这样的频率, 去查看那个国家互联网应急中心(CNCERT)的官方网站上面发布的那些关于加密行业的安全通报方面的信息。这样做的话, 我们才能做到及时地去识别出那些仿冒域名的情况。
认准官方域名、校验安装包签名、开启2FA——做到这三步, 即可规避绝大多数下载环节风险。
免责声明:本文内容仅供参考与学习交流,不构成任何投资建议。数字资产市场波动剧烈,请务必提高风险防范意识,谨慎决策。